
Wer sorgt dafür, dass die Mitarbeitenden Phishing-Mails erkennen, Verdächtiges melden und im Ernstfall richtig reagieren? In den meisten kleinen und mittleren Unternehmen lautet die Antwort: Keiner so richtig. Das zeigt die erste Auswertung unseres Security Awareness Quick Checks. Dahinter lässt sich ein deutliches Muster erkennen: Dass das Thema wichtig ist, wissen die meisten. Es fehlt an klarer Zuständigkeit, am Vorbild der Führung und an Routinen, die auch im Tagesgeschäft funktionieren.
Security Awareness im Mittelstand: Die Ergebnisse auf einen Blick
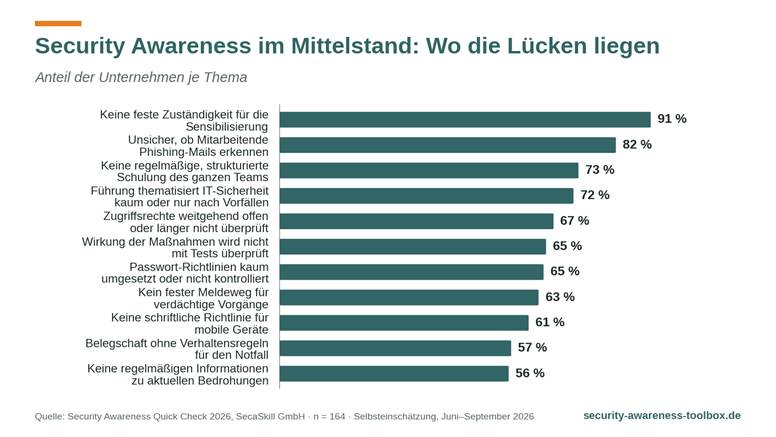
Bei allen elf Themen liegt der Anteil der Unternehmen mit Lücken über 50 Prozent. Drei Bereiche fallen besonders auf: Zuständigkeit und Führung, die Kontinuität der Sensibilisierung und die Vorbereitung auf den Ernstfall.
Zuständigkeit und Führung: Die größte Lücke bei der Security Awareness
91 % der Unternehmen haben keine feste, namentlich benannte Person, die sich um die Sensibilisierung der Mitarbeitenden kümmert. Bei der Hälfte läuft das Thema nebenbei mit, also dann, wenn gerade Zeit dafür ist. Im Tagesgeschäft ist das selten der Fall.
Ähnlich sieht es bei der Führung aus. Bei 72 % ist IT-Sicherheit bei den Führungskräften kaum oder nur nach einem Vorfall ein Thema. Nur zehn Prozent geben an, dass die Geschäftsleitung aktiv vorangeht und Sicherheit im Alltag auch einfordert.
Das hat Folgen. Mitarbeitende orientieren sich an dem, was die Führung vorlebt. Wenn die Geschäftsleitung Sicherheitsregeln nie anspricht, gelten sie im Team schnell als freiwillig.
Schulung ohne Routine: Warum eine jährliche Unterweisung nicht reicht
27 % der Unternehmen schulen ihr gesamtes Team mindestens einmal im Jahr strukturiert. Das ist eine gute Grundlage. Zwischen den Schulungen passiert jedoch meist wenig: 56 % informieren ihre Mitarbeitenden nicht regelmäßig über aktuelle Bedrohungen, und 65 % überprüfen nicht mit Tests, ob ihre Maßnahmen wirken. Regelmäßige Phishing-Simulationen führen nur 17 % durch.
Entsprechend groß ist die Unsicherheit: 82 % sind nicht sicher, dass ihre Mitarbeitenden gefälschte E-Mails im Alltag erkennen. Was in einer Schulung einmal vermittelt wurde, gerät im hektischen Arbeitsalltag schnell in Vergessenheit, während Angreifer ihre Methoden laufend anpassen. Wirksam wird Sensibilisierung erst, wenn sie regelmäßig stattfindet und ihr Erfolg überprüft wird.
Notfallplan und Meldeweg: Im Ernstfall zählen die ersten Minuten
63 % der Unternehmen haben keinen festen Meldeweg, wenn Mitarbeitenden etwas Verdächtiges auffällt. Vorfälle werden dann per Zuruf gemeldet oder gar nicht. Noch deutlicher ist das Bild beim Ernstfall: 57 % sagen, dass ihre Belegschaft keine Verhaltensregeln für den ersten Moment eines Cyberangriffs hat. In vielen dieser Unternehmen weiß nach eigener Einschätzung nur die IT, was zu tun ist. Einen dokumentierten Notfallplan, den alle kennen, haben 17 %.
Wir wissen aus eigener Erfahrung, was das bedeutet. Wir haben selbst einen Ransomware-Angriff erlebt: fast zwei Wochen Stillstand, rund 30.000 Euro Schaden. In den ersten Minuten entscheidet sich, wie weit sich ein Angriff ausbreitet. Genau dann muss jede und jeder im Team wissen, was zu tun ist, und nicht nur die IT.
Security Awareness im Mittelstand stärken: Drei erste Schritte
Die gute Nachricht aus der Auswertung: Die Lücken liegen selten am Willen, sondern an Organisation und Routine. Beides lässt sich mit überschaubarem Aufwand ändern.
- Zuständigkeit festlegen: Benennen Sie eine Person, die die Sensibilisierung plant und nachhält. Wichtig ist die sichtbare Rückendeckung der Geschäftsleitung, denn ohne sie bleibt das Thema eine Nebenaufgabe.
- Meldeweg und Notfallregeln klären: Legen Sie fest, wem Mitarbeitende Verdächtiges melden und was sie bei einem Angriff als Erstes tun. Eine Seite mit klaren Sofortmaßnahmen reicht für den Anfang. Unterstützung bietet unser kostenloser IT-Notfallplan-Service.
- Regelmäßig sensibilisieren und Wirkung prüfen: Kurze, regelmäßige Impulse zu aktuellen Bedrohungen wirken besser als eine einzige lange Schulung im Jahr. Simulierte Phishing-Mails zeigen, wo Ihr Team steht und wo nachgeschärft werden muss. Die Security Awareness Toolbox bietet Ihnen alles, was Sie für ein regelmäßiges und damit nachhaltiges Programm zur Mitarbeitersensibilisierung benötigen. Mit unserem Security Awareness Service unterstützen wir Unternehmen, die nicht über die Kapazitäten verfügen, selbst ein Security Awareness Programm umzusetzen.
Warum sich Prävention bei der Security Awareness auszahlt
Vorbereitung verkürzt den Schaden deutlich. Laut der HDI-Cyberstudie 2026 hatten Unternehmen mit hohen Präventionsmaßnahmen nach einem Cyberangriff im Schnitt 2,1 Tage Ausfallzeit, Unternehmen ohne solche Maßnahmen 5,7 Tage. Das ist ein Unterschied von 63 Prozent.
Hinzu kommen gesetzliche Anforderungen. Für Unternehmen, die unter NIS2 fallen, verpflichtet das BSI-Gesetz die Geschäftsleitung zur regelmäßigen Teilnahme an Schulungen. Und wer KI-Werkzeuge einsetzt, muss nach Artikel 4 des EU AI Act dafür sorgen, dass die Mitarbeitenden über ausreichende KI-Kompetenz verfügen.
Unsere Auswertung zeigt: Die meisten Unternehmen stehen nicht am Anfang, aber auf halbem Weg. Wer jetzt Zuständigkeit, Notfallregeln und regelmäßige Impulse etabliert, schließt die größten Lücken, bevor ein Angriff sie aufdeckt.
Über den Security Awareness Quick Check
Der kostenlose Online-Selbstcheck erfasst mit elf Fragen, wie Unternehmen ihre Mitarbeitenden für Datenschutz und IT-Sicherheit sensibilisieren. Die Teilnahme ist anonym. In die Auswertung sind 164 Teilnahmen bis zum 24. September 2026 eingeflossen. Die Ergebnisse beruhen auf der Selbsteinschätzung der Teilnehmenden und erheben keinen Anspruch auf Repräsentativität. Sie möchten sich selbst testen? Hier geht’s zum Security Awareness Quick Check

 Weitere Beiträge zum Thema: