Phishing-Simulationen: Sinnvolles Training oder verzichtbar?
Sollen wir unsere Mitarbeiter mit Phishing-Simulationen testen? Diese Frage stellen sich derzeit viele Geschäftsführer auch in kleinen und mittleren Unternehmen (KMU). Die kurze Antwort vorweg: Ob Sie sich dafür oder dagegen entscheiden – beides ist legitim. Entscheidend ist, dass Ihre Wahl zu Ihrer Unternehmenskultur und Ihren vorhandenen Ressourcen passt.
11/26: Einmal geschult, alles gleich wieder vergessen? Warum jedes Unternehmen einen Security Awareness-Plan braucht

Liebe Security Awareness-Interessenten, wenn Sie die letzte Ausgabe der Security Awareness Insights aufmerksam gelesen haben, kennen Sie das nachfolgende Ergebnis bereits: 73 Prozent der Unternehmen, die unseren Security Awareness Selbsttest absolviert haben, gaben an: Es gibt bei uns keine regelmäßigen, strukturierten Schulungen für das gesamte Team. Das ist zwar keine repräsentative Erhebung, deckt sich aber […]
Security Awareness im Mittelstand: In neun von zehn Unternehmen ist keiner so richtig zuständig
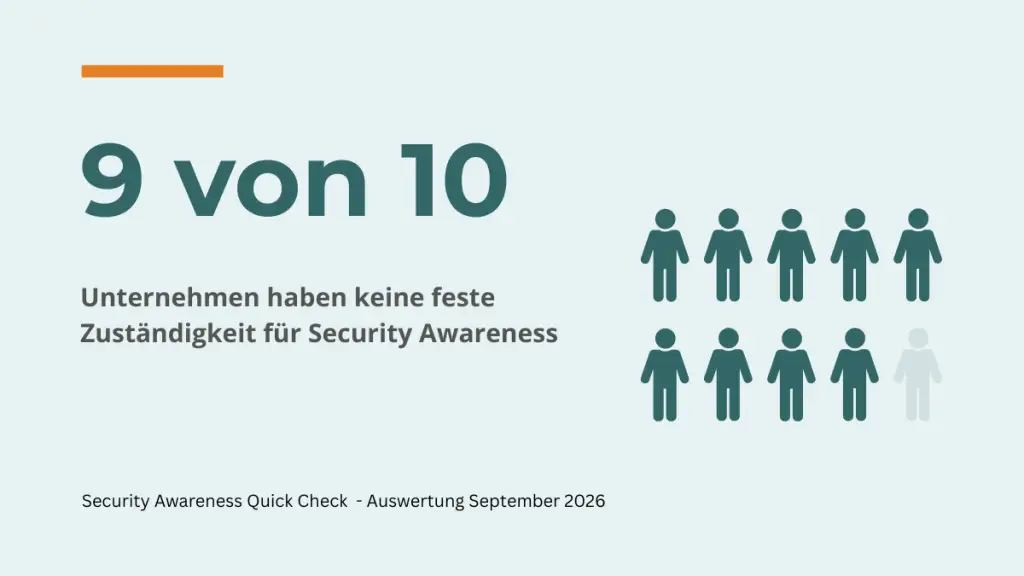
Wer sorgt dafür, dass die Mitarbeitenden Phishing-Mails erkennen, Verdächtiges melden und im Ernstfall richtig reagieren? In den meisten kleinen und mittleren Unternehmen lautet die Antwort: Keiner so richtig. Das zeigt die erste Auswertung unseres Security Awareness Quick Checks. Dahinter lässt sich ein deutliches Muster erkennen: Dass das Thema wichtig ist, wissen die meisten. Es fehlt an klarer Zuständigkeit, am Vorbild der Führung und an Routinen, die auch im Tagesgeschäft funktionieren.
Security Awareness Schulung für KMU: Der Rat eines Cybercrime-Experten – Teil 2
Schäden im mittleren bis oberen fünfstelligen Bereich sind bei Cyberangriffen auf kleine und mittlere Unternehmen keine Ausnahme, sondern nach Einschätzung der Polizei die Regel – selbst bei vergleichsweise kleinen Vorfällen.
Cyberangriffe auf kleine und mittlere Unternehmen (KMU): Ein Cybercrime-Experte berichtet aus seiner Ermittlungspraxis – Teil 1
„Innerhalb weniger Stunden hatten die Täter Zugriff auf mehrere Systeme, verschlüsselten die Server und legten die Produktion vollständig lahm.“ Dieses Beispiel stammt nicht aus einer IT-Security-Schulung, sondern aus der Ermittlungspraxis eines Cybercrime-Ermittlers der Kriminalpolizei.
Cyberversicherung für kleinere und mittlere Unternehmen (KMU): Deckung, Kosten und Voraussetzungen im Überblick
60 Prozent der deutschen KMU stufen Cyberschäden mittlerweile als relevantes Risiko ein, 31 Prozent halten einen Angriff auf das eigene Unternehmen innerhalb der nächsten zwei Jahre für wahrscheinlich – das zeigt die HDI-Cyberstudie 2026. Trotzdem lassen Markteinschätzungen von Versicherern und Brancheninitiativen darauf schließen, dass ein Großteil der kleinen und mittleren Unternehmen in Deutschland (noch) keine Cyberversicherung abgeschlossen hat.