Phishing-Simulationen: Sinnvolles Training oder verzichtbar?
Sollen wir unsere Mitarbeiter mit Phishing-Simulationen testen? Diese Frage stellen sich derzeit viele Geschäftsführer auch in kleinen und mittleren Unternehmen (KMU). Die kurze Antwort vorweg: Ob Sie sich dafür oder dagegen entscheiden – beides ist legitim. Entscheidend ist, dass Ihre Wahl zu Ihrer Unternehmenskultur und Ihren vorhandenen Ressourcen passt.
Einmal geschult, alles wieder vergessen? Warum Unternehmen einen nachhaltigen Security-Awareness-Plan brauchen
Einmal im Jahr ein zweistündiges Seminar zu Datenschutz und IT-Sicherheit abhalten, den Haken auf der Compliance-Liste setzen und das Thema für die nächsten 12 Monate zu den Akten legen – klingt vertraut?
In der Praxis vieler kleiner und mittlerer Unternehmen (KMU) ist genau das gelebter Alltag. Doch während Bedrohungen wie KI-generierte Phishing-Mails, Deepfakes und Datenlecks im Minutentakt zunehmen, verpufft der Effekt einer einmaligen Informationsflut fast vollständig.
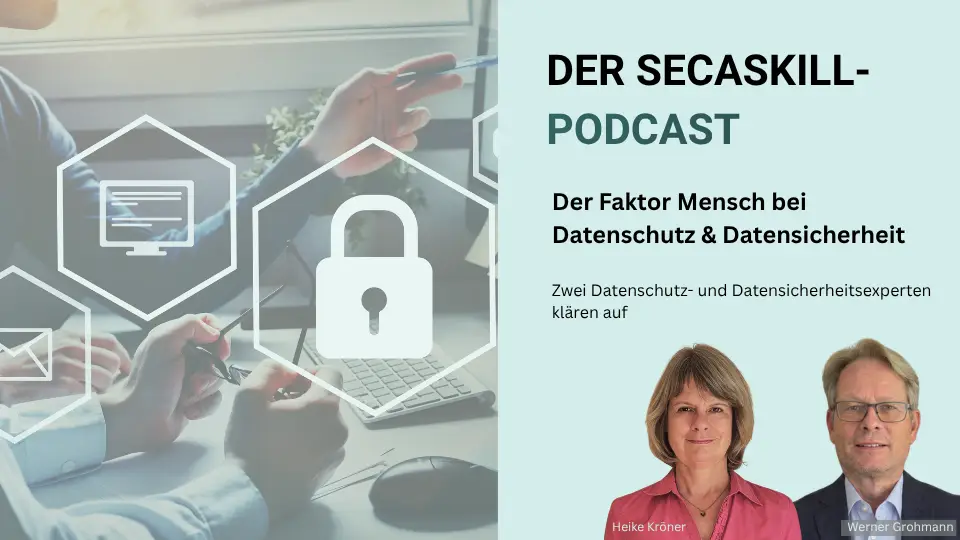
Neu: Der Podcast der Security Awareness Toolbox – Cybersicherheit & Faktor Mensch auf den Punkt gebracht
IT-Sicherheit ist längst keine reine IT-Frage mehr – sie ist Chefsache und eine gemeinsame Aufgabe im gesamten Unternehmen. Denn die effektivste Schutzmauer gegen Cyberangriffe, Datendiebstahl und Social Engineering sind aufmerksame, gut geschulte Mitarbeitende.
Security Awareness im Mittelstand: In neun von zehn Unternehmen ist keiner so richtig zuständig
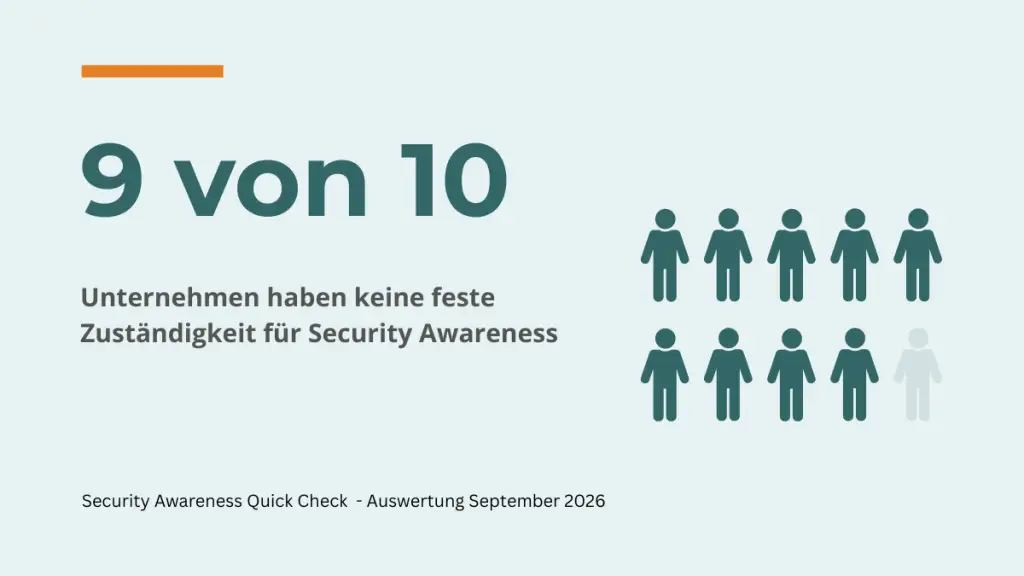
Wer sorgt dafür, dass die Mitarbeitenden Phishing-Mails erkennen, Verdächtiges melden und im Ernstfall richtig reagieren? In den meisten kleinen und mittleren Unternehmen lautet die Antwort: Keiner so richtig. Das zeigt die erste Auswertung unseres Security Awareness Quick Checks. Dahinter lässt sich ein deutliches Muster erkennen: Dass das Thema wichtig ist, wissen die meisten. Es fehlt an klarer Zuständigkeit, am Vorbild der Führung und an Routinen, die auch im Tagesgeschäft funktionieren.
Security Awareness Schulung für KMU: Der Rat eines Cybercrime-Experten – Teil 2
Schäden im mittleren bis oberen fünfstelligen Bereich sind bei Cyberangriffen auf kleine und mittlere Unternehmen keine Ausnahme, sondern nach Einschätzung der Polizei die Regel – selbst bei vergleichsweise kleinen Vorfällen.
Cyberangriffe auf kleine und mittlere Unternehmen (KMU): Ein Cybercrime-Experte berichtet aus seiner Ermittlungspraxis – Teil 1
„Innerhalb weniger Stunden hatten die Täter Zugriff auf mehrere Systeme, verschlüsselten die Server und legten die Produktion vollständig lahm.“ Dieses Beispiel stammt nicht aus einer IT-Security-Schulung, sondern aus der Ermittlungspraxis eines Cybercrime-Ermittlers der Kriminalpolizei.